
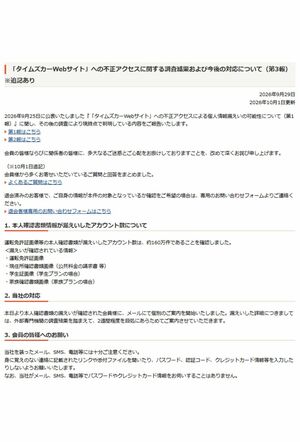
約660万件の個人情報流出が発覚し、集団訴訟に向けたサイトまで開設されるなど、大問題に発展している『タイムズカー』の情報漏洩事案。
相次ぐ情報漏洩事案
約660万件という膨大な流出量が注目を集めたが、わずか2週間足らずの間に、『東京メトロ/メトポ(約6万件)』や『セイコーマート(約58万件)』、『大和証券(約22万件の可能性)』、『焼肉きんぐ(約1080万件)』など、数えきれないほどの個人情報が漏洩する未曽有の事態に陥っている。
10月6日に行われた記者会見で、古川俊治デジタル相が、異例の事態について、「サイバー攻撃は企業や組織だけの問題ではない。国民一人一人の対策が被害の防止につながる」と、国民に注意喚起を行った。
続けて、「自分の情報は自分で守るという意識を持って被害防止に向けた取り組みに協力してほしい」とも呼びかけた。
「“氏名や住所だけではなく、パスワードやクレジットカード情報、運転免許証に及ぶ場合がある”と言及していました。免許証画像まで抜き取られた場合、消費者金融でお金を借りられたり、銀行口座を開設される可能性もあります。
古川さんは不正利用の防止策として、『パスワードの使い回しをやめる』『多要素認証を利用する』『不審なメールやSNSに注意する』の3つを挙げていました。“情報漏洩パンデミック”と呼べる異例の事態が起こっている今、慢心しないよう、ひとりひとりが注意する必要があります」(全国紙社会部記者)
国民に注意を求める古川氏だが、「自分の情報は自分で守る」という発言に対して、
《各企業が守れないのに、個人で守れるの?国は守らないの?》
《すべてやってもシステムへ不正アクセスされては守れないんですがこの人はなんでデジタル相をやってるの?》
《企業が集めてる個人情報が洩れてんのに自分で守れるわけなかろう こんな馬鹿は大臣やめろよ》
と、不信の声が相次いだ。
デジタル相の批判に納得
あるITジャーナリストは政府の姿勢に疑問を抱く。
「個人情報保護法(第23条等)において、安全管理措置を講じる義務があるのは“事業者”だと明記されています。国やデジタル庁がなすべきことは、情報漏洩を起こした企業に対するペナルティの厳格化や、セキュリティ基準の強化なのでは。それを差し置いて国民に“自己防衛”を求める姿勢は批判を受けても仕方ないと思いますね。
マイナンバーカードの保険証一体化など、国はDX化を推進していますが、いざ漏洩すれば“自分の責任”とされる可能性すらあります。個人の自己防衛には限界があるだけに、国民が国の姿勢に不信感を抱くのは当然のことではないでしょうか」(ITジャーナリスト)
一企業では防ぎきれないほどの不正アクセスが横行している中、今後、国はどのような対策を取るのだろうか――。